
Pourquoi utiliser un nom logique ?
Parce que les contrôleurs
RSLogix 5000
sont identifiés par des noms de périphérique logique et non par des chemins relatifs. Définissez un nom logique dans FactoryTalk Administration Console
qui correspond au nom de périphérique du contrôleur.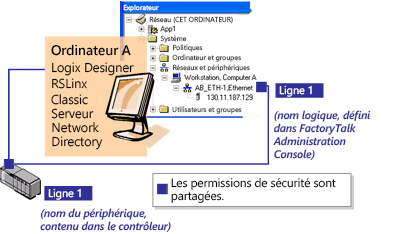
Il est possible de définir des noms logiques en tant qu'alias pour d'autres types de matériel de contrôle possédant plusieurs chemins, afin d'associer chaque instance du périphérique à un seul ensemble d'autorisations de sécurité. Les périphériques, dont les noms logiques sont identiques, partagent des autorisations de sécurité sur différents réseaux de contrôle et sur plusieurs ordinateurs.
Par exemple, si un périphérique est accessible depuis plusieurs réseaux de contrôle sur le même ordinateur, ce périphérique unique apparaît dans plusieurs endroits de l'arborescence
Réseaux et périphériques
, car cette arborescence est établie en fonction des chemins relatifs. Si la sécurité est configurée pour le périphérique à partir de ses emplacements de chemins relatifs, les autorisations de sécurité ne sont reconnues que lorsque l'on accède au périphérique depuis ce chemin et ne le sont pas lorsque l'on accède au périphérique par un autre chemin relatif.Dans l'exemple suivant, l'ordinateur A a accès au
PLC-5
130.11.187.129 depuis les réseaux Ethernet et DH+ à la fois. Si la sécurité est configurée pour le PLC-5
à partir du réseau Ethernet, le PLC-5
continue à être non sécurisé à partir du réseau DH+.Cependant si un nom logique est défini comme alias pour chaque instance du
PLC-5
à partir de FactoryTalk Administration Console
et que la sécurité est configurée pour le PLC-5
, la sécurité utilise alors le nom de référence des autorisations de sécurité plutôt que le chemin. Dans ce cas, le périphérique est sécurisé, quelle que soit la façon dont on y accède.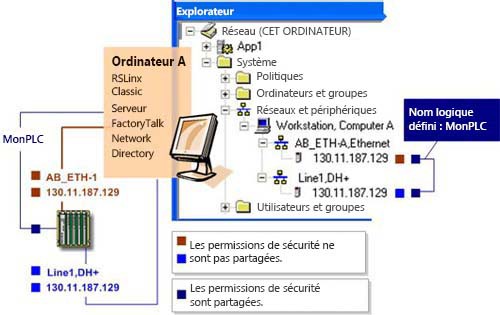
C'est vrai aussi pour un périphérique de contrôle accessible depuis différents réseaux sur divers ordinateurs. Supposons que l'ordinateur A ait accès à un
PLC-5
à la fois à partir d'un réseau Ethernet et d'une connexion DH+, alors que l'ordinateur B a accès au même périphérique à partir de DH+. En utilisant les chemins réseau relatifs, la sécurité considère ce périphérique comme trois entités séparées. Si la sécurité est configurée pour le PLC-5
à partir de son réseau DH+ sur l'ordinateur A, le périphérique n'est toujours pas sécurisé à son réseau Ethernet sur l'ordinateur A et à son réseau DH+ sur l'ordinateur B. Cependant, si un nom logique identique est défini sous forme d'alias pour le PLC-5
à partir de chaque emplacement sur l'ordinateur A et sur l'ordinateur B, alors la sécurité configurée pour une instance du périphérique sur un ordinateur est partagée à travers les réseaux et à travers les ordinateurs.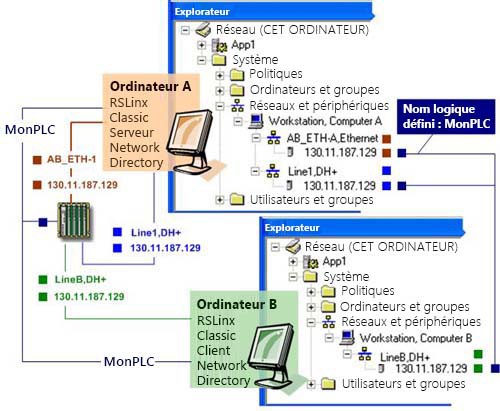
Fournir une réponse