
Héritage des autorisations de sécurité par les réseaux et périphériques
Le système de sécurité applique des autorisations de sécurité héritées de diverses façons, selon que le matériel de contrôle (disponible pour un ordinateur local via
RSLinx Classic
) est sécurisé par un chemin réseau relatif ou par un nom logique, et selon que le périphérique est membre d'un regroupement de ressources.Application de l'héritage aux chemins réseaux relatifs
Les réseaux et périphériques de contrôle référencés par des chemins réseau relatifs héritent des autorisations de sécurité comme n'importe quelle autre ressource de sécurité. Les autorisations de sécurité sont héritées de la ressource et passent à travers le chemin complet de Network Directory ou de Local Directory en haut de l'
Explorateur
.Cela signifie que les périphériques de contrôle accessibles à partir de plusieurs chemins peuvent avoir plusieurs ensembles d'autorisations de sécurité.
Application de l'héritage aux noms logiques
Les réseaux et périphériques de contrôle référencés par des noms logiques héritent des autorisations de sécurité du nom logique uniquement, puis du sommet de l'arborescence
Réseaux et périphériques
, puis du dossier Système
et enfin de Network Directory ou Local Directory.Lorsqu'un périphérique de contrôle est référencé par un nom logique, il n'hérite pas des autorisations de sécurité de l'arborescence
Réseaux et périphériques
.Par exemple, si la sécurité est appliquée au contrôleur 10.88.108.148,1756-ENBT référencé par le nom logique « ABC » affiché ci-dessous, sa chaîne d'autorisations de sécurité correspond alors à ce qui suit, même si la sécurité s'applique aussi au réseau AB_ETH-1 et au poste de travail de l'ordinateur A.
ABC > Networks and Devices > System > Network
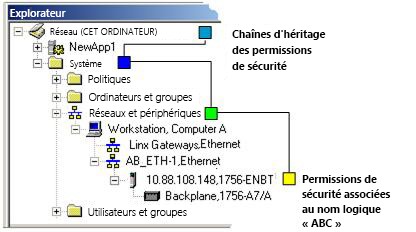
Contrairement à la façon dont l'héritage fonctionne dans d'autres parties du système, les autorisations de sécurité des réseaux et périphériques référencés par des noms logiques « ignorent » des niveaux dans l'arborescence
Réseaux et périphériques
. Ceci empêche un périphérique unique d'hériter de plusieurs ensembles d'autorisations de sécurité.Les chaînes d'héritage d'autorisations des réseaux et périphériques affichées dans l'exemple ci-dessus correspondent à ce qui suit, en supposant que chacune soit référencée par un nom logique :
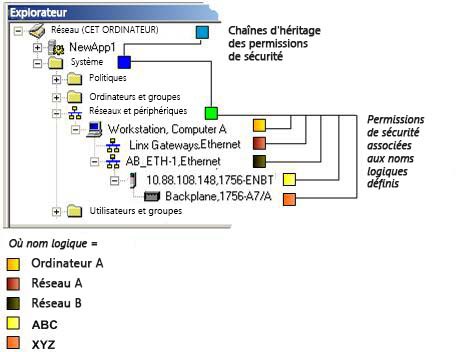
Réseau ou périphérique | Chemin d'héritage |
|---|---|
Postes de travail | Ordinateur A (poste de travail, ordinateur A) > Réseaux et périphériques > Système > Réseau |
Réseaux |
|
Contrôleurs | ABC (10.88.108.148,1756-ENBT) > Réseaux et périphériques > Système > Réseau |
Fonds de panier | XYZ (Fond de panier, 1756-A7/A) > Réseaux et périphériques > Système > Réseau |
Comment fonctionne l'héritage avec et sans regroupement de ressources
Un regroupement de ressources permet au réseau ou au périphérique d'hériter ses autorisations de l'application ou de la zone à laquelle le regroupement de ressources est associé, au lieu d'hériter ses autorisations de sécurité du dossier
Système
, du nœud Réseaux et périphériques
, puis des éléments à l'intérieur du dossier Réseaux et périphériques
, jusqu'au périphérique lui-même.Cela signifie que le regroupement de ressources permet aux réseaux et périphériques d'hériter de leurs autorisations de sécurité tout comme n'importe quelle autre ressource localisée à l'intérieur d'une application ou d'une zone, simplifiant ainsi l'administration.
Si le réseau ou le périphérique est membre d'un regroupement de ressources et qu'il est aussi associé à un nom logique, le périphérique hérite ses autorisations de sécurité du nom logique, puis de l'application ou de la zone à laquelle le groupe de ressources est associé.
En résumé :
- Si un périphérique ne possède pas de nom logique qui lui est associé et s'il fait partie d'un regroupement de ressources, le chemin d'héritage pour le périphérique est le suivant :Périphérique>Zone>Application>Network Directory-OU-Périphérique>Application>Local Directory
- Si un périphérique possède un nom logique qui lui est associé et s'il ne fait pas partie d'un regroupement de ressources, le chemin d'héritage du périphérique est le suivant :Nom logique>Zone>Application>Network Directory-OU-Nom logique>Application>Local Directory
- Si un périphérique ne possède pas de nom logique qui lui est associé et s'il ne fait pas partie d'un regroupement de ressources, le chemin d'héritage pour le périphérique est le suivant :Périphérique>Chemin à travers l'arborescence Réseaux et périphériques>Réseaux et périphériques>Dossier Système>Network ou Local DirectoryL'héritage ne saute aucun niveau entre le périphérique et le sommet de l'arborescenceRéseaux et périphériques.
- Si un périphérique possèdeun nom logique qui lui est associé et s'il ne fait pas partie d'un regroupement de ressources, le chemin d'héritage du périphérique est le suivant :Nom logique>Réseaux et périphériques>Dossier Système>Network ou Local DirectoryL'héritage ignore tous les niveaux entre le nom logique et le sommet de l'arborescenceRéseaux et périphériques.
Rappelez-vous que les autorisations explicites écrasent toujours les autorisations héritées.
Évaluer les droits d'accès
Le système vérifie les autorisations de sécurité des réseaux et périphériques dans l'ordre suivant :
- Les autorisationsRefuserexplicites sont vérifiées au niveau le plus bas (par exemple, le nom logique « ABC » qui fait référence à 10.88.108.148,1756-ENBT). Si une entrée correspondante est trouvée, l'accès est refusé.
- Les autorisationsAutorisersont vérifiées au niveau le plus bas. Si une entrée correspondante est trouvée, l'accès est accordé.
- Les autorisationsRefuserexplicites sont vérifiées au niveau parent (par exemple, le dossierRéseaux et périphériques). Si une entrée correspondante est trouvée, l'accès est refusé.
- Les autorisationsAutorisersont vérifiées au niveau parent. Si une entrée correspondante est trouvée, l'accès est accordé.
- Si, après avoir vérifié tous les niveaux, aucune autorisation correspondante n'est trouvée, l'accès est alors implicitement refusé.
Ainsi, même si l'accès au niveau parent vous est explicitement refusé, le niveau enfant peut remplacer ce paramètre et vous accorder l'accès. Par exemple, l'autorisation globale pour apporter des modifications à la logique scalaire dans les projets
RSLogix 5
peut être explicitement refusée. Cependant, la possibilité d'effectuer des modifications dans un certain dossier scalaire du projet peut être autorisée.Lorsque les autorisations sont évaluées, le niveau le plus bas est évalué en premier et ainsi de suite jusqu'en haut de la chaîne.
Fournir une réponse