
Icônes d'autorisation effective
Les
Paramètres de sécurité
indiquent les autorisations en vigueur pour une action.Icône | Description |
|---|---|
 | Une case vide en regard d'une action indique qu'aucune autorisation n'est affectée. Si les cases Autoriser et Refuser en regard d'une action sont toutes les deux décochées, c'est l'autorisation Refuser qui est utilisée de manière implicite.Cependant, une case vide en regard du nom d'un groupe d'actions (par exemple, Toutes les actions ou Commun ) signifie que certaines des actions dans ce groupe n'ont aucune autorisation affectée. Vous devez développer le groupe pour voir quelles actions n'ont aucune d'autorisation affectée. |
 | Une coche noire indique que les autorisations Autoriser ou Refuser ont été affectées de façon explicite. |
 | Une coche grise indique que les autorisations Autoriser ou Refuser ont été héritées. |
Les exemples suivants montrent comment les colonnes
Autoriser et Refuser
indiquent quelles autorisations sont définies pour la ressource.Permissions héritées
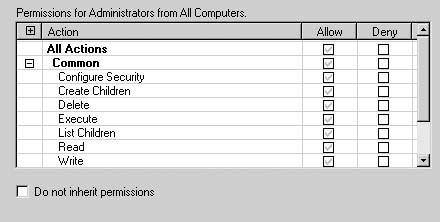
Les coches grises indiquent que les autorisations
Autoriser
sont héritées pour toutes les actions.Autorisations explicites

Si
Autoriser
est sélectionnée en regard de Toutes les actions
, des coches noires apparaissent. Cela signifie que les valeurs héritées sont outrepassées et que l'autorisation Autoriser
sur Toutes les actions
est explicitement accordée. Si les autorisations héritées sont modifiées ultérieurement, la modification n'affecte pas ce paramètre de sécurité.Autorisations Refuser explicites sans héritage

Dans cet exemple, la ressource n'hérite pas des autorisations de son parent (cette illustration présente la configuration de la sécurité pour
FactoryTalk
Network Directory, qui n'a pas de parent). Si toutes les actions sont définies sur Autoriser
et que l'option Refuser
en regard de Lecture
est sélectionnée :- les casesToutes les actionsetCommunsont décochées. Les cases vides en regard deToutes les actionsetCommunreprésentent des groupes d'actions. Ainsi, elles signifient que toutes les actions à l'intérieur de ces groupes sont sélectionnées dans la colonneAutoriser. Développez le groupe pour voir quelles actions ne disposent pas des autorisationsAutoriser.
- Pour l'actionLecture, la caseAutoriserest décochée.
Autorisations Refuser explicites avec héritage

Dans cet exemple, la ressource hérite d'autorisations de son parent (par exemple, une zone peut hériter des autorisations d'une application). Si toutes les actions sont définies sur
Autoriser
et que l'option Refuser
en regard de Lecture
est sélectionnée :- les casesToutes les actionsetCommunsont décochées, mais dans la mesure où elles ont auparavant hérité d'autorisations, elles contiennent désormais des coches grises. Développez le groupe pour voir quelles actions ne disposent pas des autorisationsAutoriser.
- En ce qui concerne l'actionLecture, la caseAutoriserest décochée, mais dans la mesure où elle a auparavant hérité d'autorisations, la caseLecturecontient désormais une coche grise. Comme les autorisations explicites ont la priorité sur les autorisations héritées, ces sélections indiquent que l'accès enLectureest refusé.
Utilisation de la case « Ne pas hériter les permissions »
Cochez la case
Ne pas hériter les permissions
pour supprimer tout héritage de la ressource. Configurez les autorisations pour la ressource, comme indiqué dans l'exemple précédent.Fournir une réponse