
Mécanisme d’attribution de droit Call Home
Le mécanisme d’attribution de droit Call Home est une méthode de gestion des licences en ligne pour
FactoryTalk® Optix™
Runtime s’exécutant uniquement dans des conteneurs Docker.
CONSEIL:
Pour plus d’informations sur les droits et les licences Docker, reportez-vous à la section Droits d’exécution Docker.
FactoryTalk® Optix™
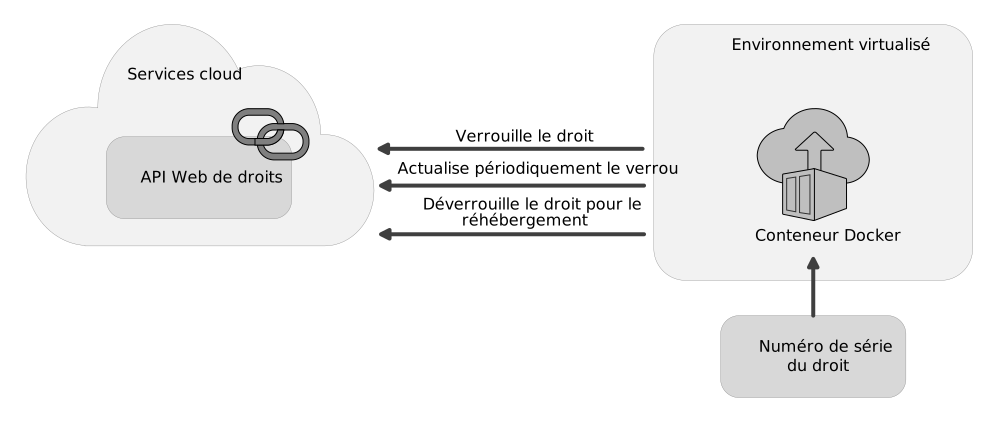
Runtime peut s’exécuter dans des conteneurs Docker Ubuntu 22.04.Le numéro de série du droit est injecté dans le conteneur Docker sous la forme d’une variable d’environnement nommée
FTOPTIX_ENTITLEMENT_SERIAL_NUMBER
. Cette variable déclenche le mécanisme Call Home.Le processus des droits est le suivant :
- Le conteneur Docker appelle des API Web de droits spécifiques pour verrouiller le droit spécifié.
- Si la demande de verrouillage aboutit, le conteneur Docker actualise périodiquement le verrou du droit toutes les 30 minutes.
- Le conteneur Docker déverrouille le droit lorsque l’environnement d’exécution se termine, pour le rendre disponible pour le réhébergement.
CONSEIL:
Si le conteneur Docker ne déverrouille pas le droit lorsque l’environnement d’exécution se termine, procédez à un réhébergement manuel. Ce scénario peut se produire chaque fois que l’environnement d’exécution s’arrête de manière inattendue.
Si le conteneur Docker réhéberge le droit verrouillé pendant l’exécution, ce dernier reçoit une notification de réhébergement à l’actualisation du verrouillage du droit qui suit.
Une période de grâce de sept jours ne commence que si la connexion à l’API Web de droits est perdue après un verrouillage du droit.
Fournir une réponse